Qué pasó (en corto)
WordPress, el sistema con el que se hacen millones de páginas web, publicó el 22 de septiembre de 2026 la versión 7.1.2 para cerrar una falla grave. Pocas horas después ya había atacantes buscando sitios sin actualizar, y desde el 23 de septiembre están intentando meterse en ellos.
La falla es de inclusión de archivos: un visitante, sin usuario ni contraseña, puede engañar a la web para que abra un archivo del servidor que no debería. En algunos servidores eso le permite ejecutar comandos, o sea, tomar control del sitio.
La buena noticia es que el arreglo ya existe. Un parche es una actualización que cierra un hueco de seguridad, y aquí es tan importante que WordPress lo preparó también para versiones viejas (desde la 4.7).
Por qué te importa
Si tu negocio tiene web en WordPress, este aviso es para ti, aunque no la manejes tú. Un sitio tomado puede mostrar anuncios falsos, redirigir a tus clientes a estafas o servir para atacar a otros con tu nombre.
Según la advertencia oficial, la configuración estándar de cPanel (el panel que usan muchos hostings) con versiones de PHP (el lenguaje con el que funciona WordPress en el servidor) anteriores a la 8.5 está entre las afectadas. Muchos sitios pequeños están justo así.
Qué hacer hoy (checklist de 5 minutos)
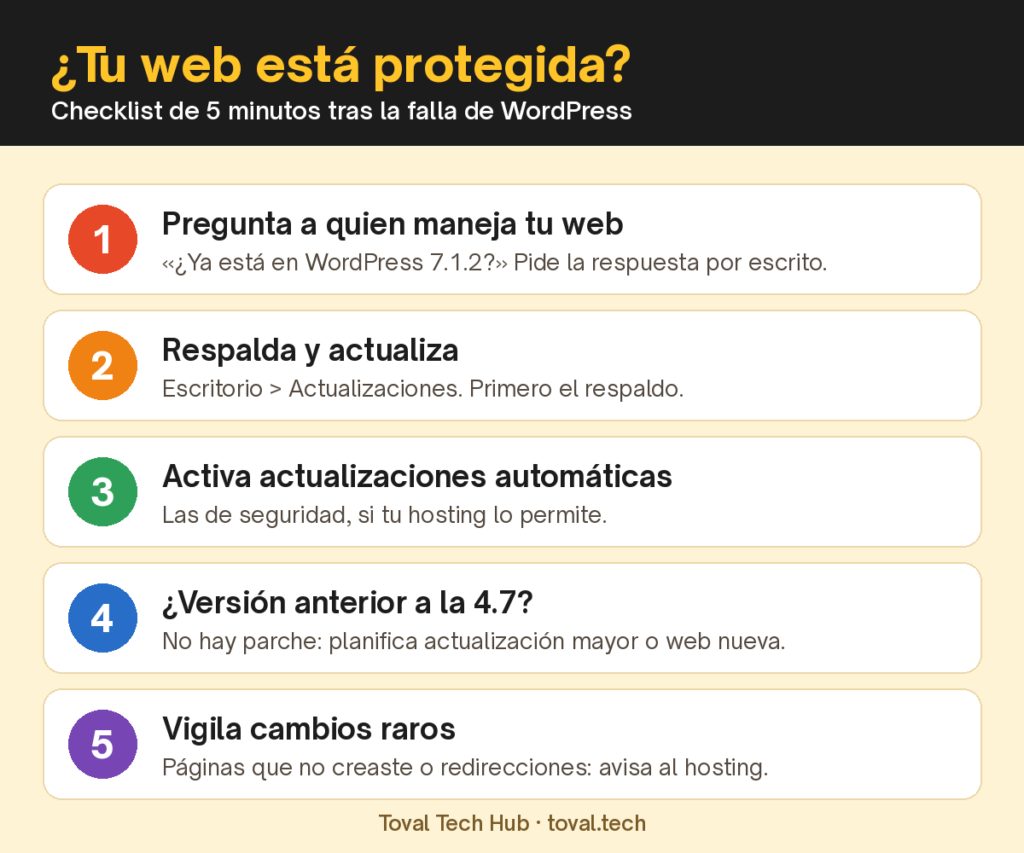
- Pregúntale a quien te maneja la web: «¿Ya está en WordPress 7.1.2 o tiene el parche para su versión?». Pide que te lo confirme por escrito.
- Si la manejas tú: entra al panel de WordPress, ve a Escritorio > Actualizaciones y actualiza. Antes de actualizar, haz un respaldo.
- Activa las actualizaciones automáticas de seguridad si tu hosting lo permite.
- Si tu web usa una versión anterior a la 4.7, no recibirá parche: toca planificar una actualización mayor o una web nueva.
- Si ves cambios raros en tu sitio (páginas que no creaste, redirecciones), avisa a tu proveedor de hosting de inmediato.
En una frase
El arreglo ya existe y toma minutos: confirma hoy que tu web está en 7.1.2 y quítale esa preocupación a tu negocio.
Fuentes: Cyber Security Agency of Singapore (24 sep 2026, CVE-2026-87902) · BleepingComputer (23 sep 2026) · Nota oficial de WordPress 7.1.2. WordPress la califica 9.2 de 10 en gravedad; la agencia de Singapur, 8.1 de 10.
— Toval Tech Hub
toval.tech
Toma las riendas de tu vida digital
#Ciberseguridad #SeguridadDigital
Sobre el autor