Buen lunes. Esta semana hay cinco cosas que vale la pena revisar. La primera toma dos minutos y protege tu iPhone. Vamos en orden, de la más urgente a la menos.
1. iPhone, iPad y Mac: Apple arregló una falla que ya se usó en ataques
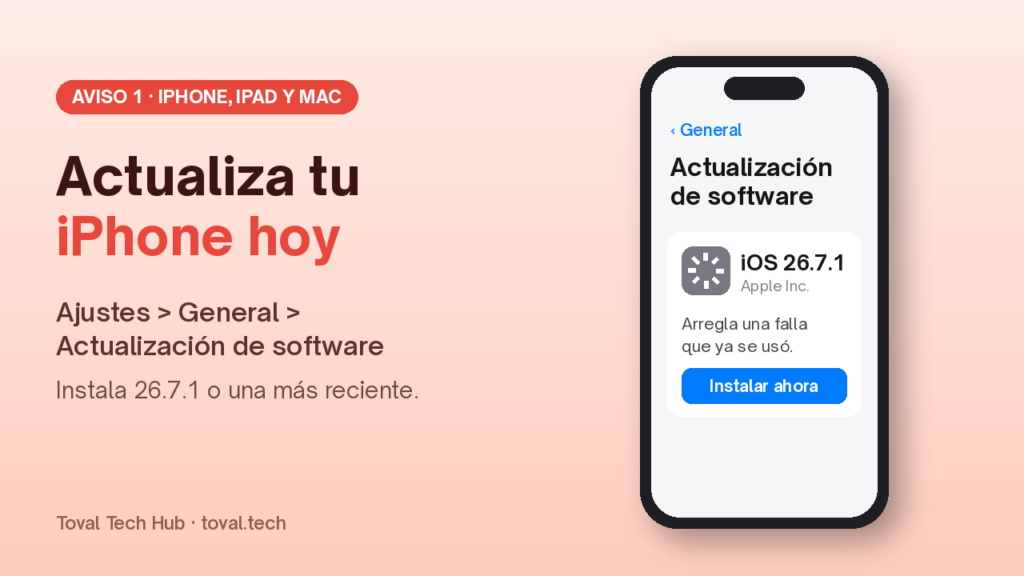
Qué pasó. El 28 de septiembre de 2026, Apple publicó iOS 26.7.1 y iPadOS 26.7.1. Arreglan una sola falla, la CVE-2026-86950 (un número de registro que identifica cada falla de seguridad). Está en CoreGraphics, la parte del sistema que dibuja imágenes y abre archivos como los PDF. Un archivo preparado con trampa podría dejar que un atacante ejecute su propio código en el equipo. Apple dice que la falla pudo usarse en un ataque muy sofisticado contra personas concretas. Al día siguiente, la CISA (la agencia de ciberseguridad de EE. UU.) la añadió a su lista de fallas ya explotadas. El 30 de septiembre, unos investigadores publicaron un ejemplo técnico de la falla. Eso no es un ataque listo para cualquiera, pero sí es una razón más para no esperar.
A quién afecta. iPhone 11 o más nuevo, la mayoría de los iPad recientes y Mac con macOS Tahoe o Sequoia que no se han actualizado. Los ataques conocidos fueron dirigidos, no masivos. Aun así, la solución es fácil y gratis.
Qué hacer hoy.
- En el iPhone o iPad: Ajustes > General > Actualización de software. Instala 26.7.1 o una versión más reciente.
- En el Mac: Ajustes del Sistema > General > Actualización de software. Instala macOS Tahoe 26.7.1 o macOS Sequoia 15.8.1.
- Deja activadas las actualizaciones automáticas para que la próxima llegue sola.
Fuentes: Apple — iOS 26.7.1 y iPadOS 26.7.1 (28 sep 2026) · Qualys (29 sep 2026) · The Hacker News (1 oct 2026).
2. Microsoft 365: el phishing que te roba la cuenta sin pedirte la contraseña
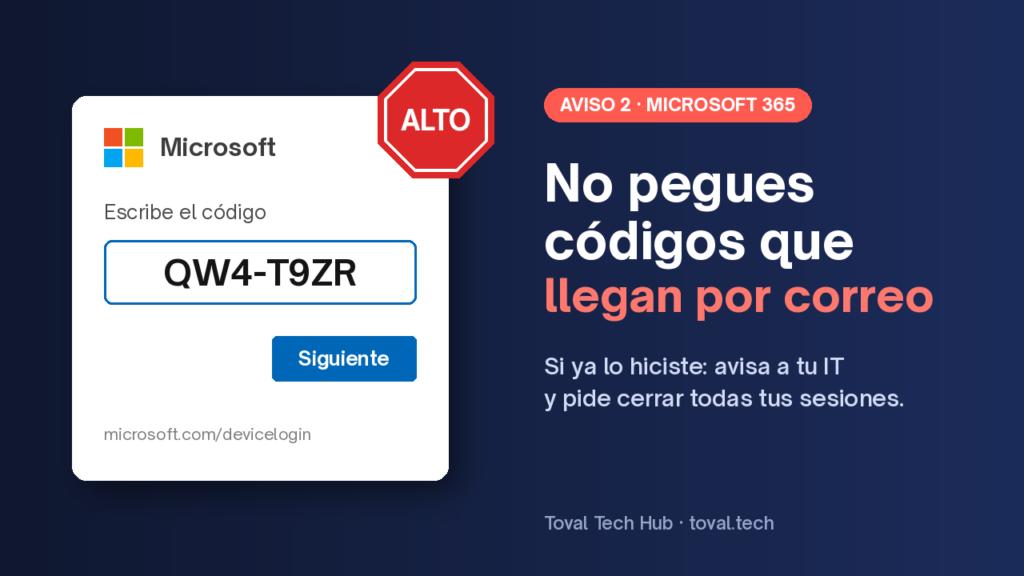
Qué pasó. El 22 de septiembre de 2026, Microsoft publicó un análisis de EvilTokens, una plataforma de phishing como servicio (los estafadores compran un kit listo para engañar por correo). El truco usa una función real de Microsoft que sirve para iniciar sesión en TVs o equipos sin teclado. Te muestran un código corto, te mandan a la página oficial microsoft.com/devicelogin y, si lo pegas, le das acceso al atacante. No necesitan tu clave. Microsoft habla de más de 12.000 cuentas de correo en más de 10.000 organizaciones. Su unidad de delitos digitales ayudó a desmantelar parte de esa red, pero el truco sigue funcionando y otros grupos lo copian.
A quién afecta. Quien usa Microsoft 365, Outlook o Teams en la oficina o en casa. Los correos falsos hablan de facturas, propuestas, archivos compartidos o «tu contraseña vence hoy».
Qué hacer hoy.
- Si un correo o un PDF te pide copiar un código y pegarlo en una página de Microsoft, detente. Ninguna empresa seria te pide eso en un correo que no esperabas.
- No pulses «Continuar» en un inicio de sesión que no empezaste tú.
- Si ya pegaste un código raro: avisa a tu IT, pide que cierren todas tus sesiones abiertas y revisa reglas raras en el buzón (correos que se borran solos o se reenvían). Cambiar solo la contraseña no basta si el permiso sigue activo.
- En la oficina, pide a quien administra Entra ID (el sistema de cuentas de Microsoft 365, antes Azure AD) que bloquee el inicio de sesión con código, salvo en los equipos que de verdad lo necesitan.
Fuentes: Microsoft Security Blog — EvilTokens (22 sep 2026).
3. Chrome: nueva actualización con una falla crítica arreglada
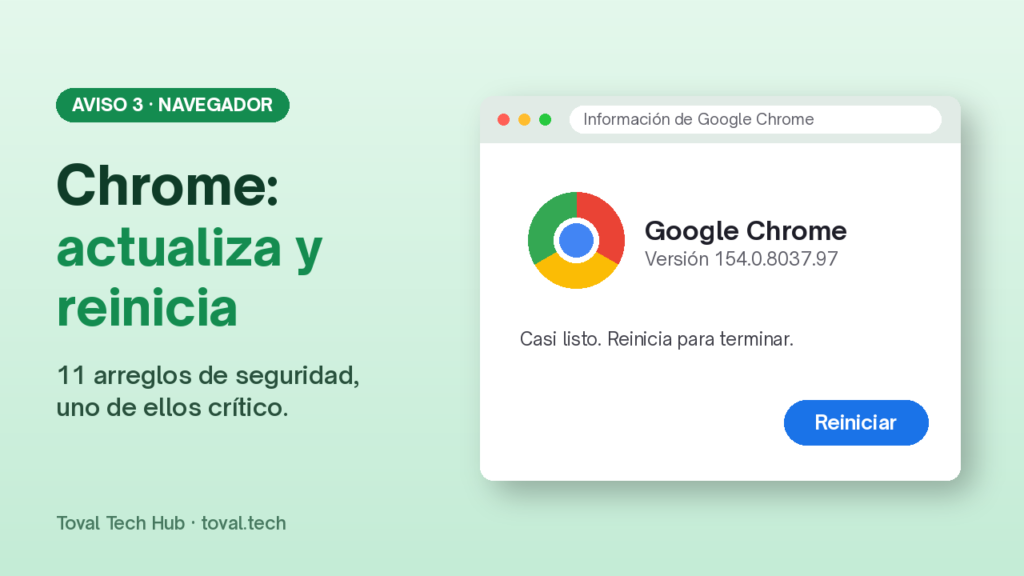
Qué pasó. El 1 de octubre de 2026, Google publicó Chrome 154.0.8037.97 (o .98) para Windows, Mac y Linux. Trae 11 arreglos de seguridad. Uno es crítico: está en WebGL, la parte del navegador que dibuja gráficos 3D en las páginas. Una página con trampa podría aprovecharlo. Google no ha dicho que se esté usando en ataques. Esta versión llega después de la gran actualización del 22 de septiembre.
A quién afecta. Quien navega con Chrome en la PC. Edge, Brave y otros navegadores basados en Chromium (el motor de Chrome) también reciben sus propias actualizaciones; mantenlos al día.
Qué hacer hoy.
- En la PC: menú ⋮ > Ayuda > Información de Google Chrome. Espera a que se actualice y pulsa Reiniciar.
- Confirma que el número dice 154.0.8037.97 o uno mayor.
- Cierra Chrome de vez en cuando. Si nunca lo cierras, la actualización se queda a medias.
Fuentes: Chrome Releases — Stable Channel (1 oct 2026).
4. Routers MikroTik: falla ya atacada
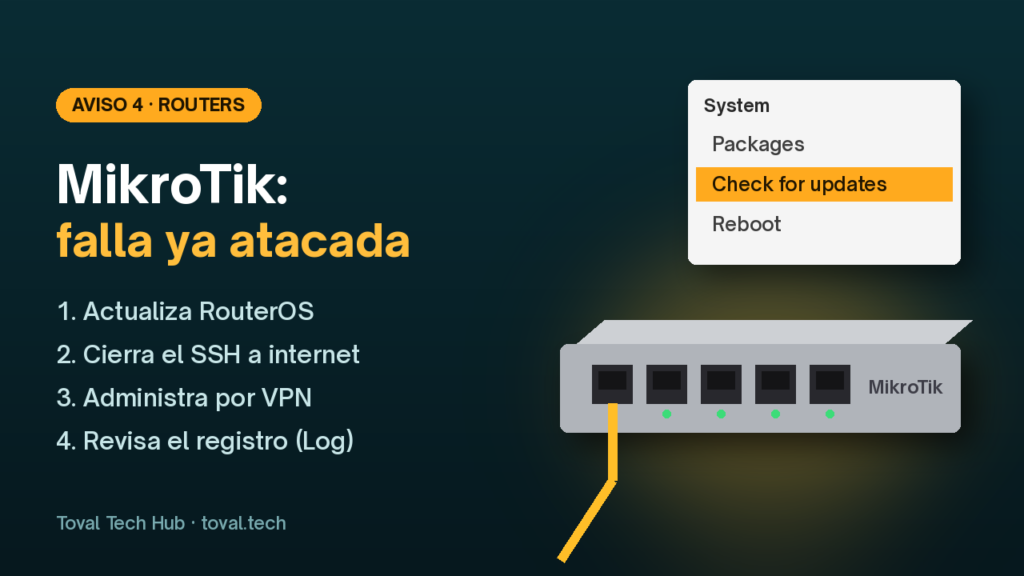
Qué pasó. El 25 de septiembre de 2026, la CISA añadió a su lista de fallas ya explotadas la CVE-2026-67279 de MikroTik RouterOS (el sistema de muchos routers de oficina y de proveedores de internet). Si el SSH (el acceso remoto para administrar el router) está abierto a internet, un atacante puede entrar y dar órdenes al equipo. MikroTik ya publicó arreglos, y CERT Polska (el equipo de ciberseguridad de Polonia) reportó ataques a equipos expuestos.
A quién afecta. Oficinas pequeñas y técnicos en PR y LATAM que usan routers MikroTik, que son muy comunes. Si el SSH no está abierto a internet, el riesgo baja mucho. Aun así, conviene actualizar.
Qué hacer hoy.
- Entra al router (WinBox o la página web) y usa Check for updates. Sube al menos a 7.24.2, 7.23.4 o 6.49.21, según tu rama.
- Confirma que SSH no esté abierto a todo internet. Es mejor administrarlo por VPN (un túnel privado y cifrado, por ejemplo WireGuard).
- Revisa el registro (Log). Si ves usuarios, scripts o cambios que no reconoces, sigue la guía oficial de MikroTik o llama a tu técnico.
- Si no administras tu red, reenvía este aviso a tu proveedor de IT.
Fuentes: CISA KEV (25 sep 2026) · MikroTik — September 2026 vulnerability · Security Affairs (25 sep 2026).
5. Equipos de empresa: Citrix NetScaler y FortiMail (pregúntale a tu IT)
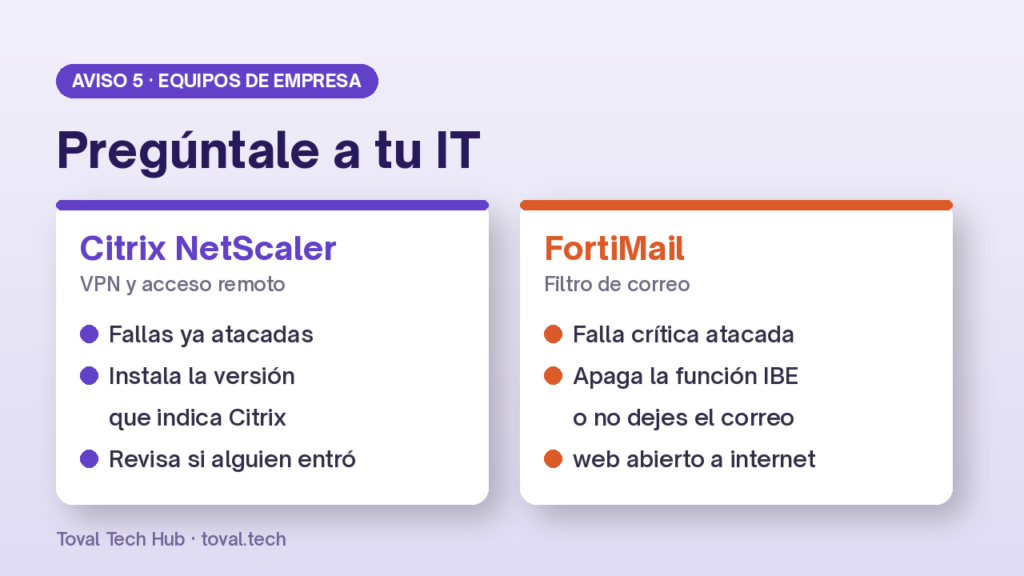
Qué pasó. Dos equipos que usan muchas empresas tienen fallas ya atacadas:
- Citrix NetScaler ADC y Gateway (el equipo que muchas empresas usan para la VPN y el acceso remoto a sus apps). El 27 de septiembre, la CISA alertó de dos fallas graves ya explotadas (CVE-2026-88771 y CVE-2026-88772) que permiten tomar el control del equipo. El 3 de octubre, Citrix publicó otra, la CVE-2026-88779, que puede tumbar el servicio (dejar a todos sin acceso remoto) cuando el equipo usa SAML (un sistema para iniciar sesión una sola vez en varias apps). La CISA la añadió a su lista de fallas explotadas el 4 de octubre.
- FortiMail (un equipo de Fortinet que filtra el correo de la empresa). El 1 de octubre, Fortinet avisó de la CVE-2026-104286, una falla crítica que ya se está usando. Permite a un atacante, sin usuario ni clave, escribir archivos en el equipo y ejecutar órdenes.
A quién afecta. Oficinas y proveedores de IT que tienen estos equipos conectados a internet. Si en tu casa u oficina solo tienes el router de tu proveedor de internet, esto no te afecta.
Qué hacer hoy.
- Pregunta a tu proveedor de IT: «¿Tenemos Citrix NetScaler o FortiMail? ¿Ya están actualizados?».
- Citrix: instala la versión que indica Citrix (por ejemplo 14.1-73.41 o 13.1-64.28, o más reciente). Revisa también si alguien entró antes de parchear; Citrix y la CISA publicaron guías.
- FortiMail: mientras sale la versión arreglada, aplica la solución temporal de Fortinet: apagar la función IBE (el correo cifrado de FortiMail) o no dejar el correo web abierto a todo internet.
Fuentes: Alerta CISA Citrix (27 sep 2026) · Citrix — CVE-2026-88779 (3 oct 2026) · CISA KEV (4 oct 2026) · Fortinet PSIRT FG-IR-26-175 (1 oct 2026) · CISA KEV FortiMail (1 oct 2026).
Checklist rápido de lunes
- Actualiza tu iPhone, iPad o Mac a la versión 26.7.1 (o Sequoia 15.8.1).
- No pegues códigos de «inicio de sesión» que te llegaron por correo o en un PDF.
- Actualiza Chrome y reinícialo.
- Si tienes MikroTik, actualiza RouterOS y cierra el SSH a internet.
- Pregunta a tu IT por Citrix NetScaler y FortiMail.
- Si tu web es WordPress, confirma que tienes la versión 7.1.2 o más reciente (detalle aquí).
Cinco minutos hoy te ahorran un mal rato mañana.
— Toval Tech Hub
toval.tech
Toma las riendas de tu vida digital
#Ciberseguridad #SeguridadDigital
Sobre el autor