Respuesta rápida
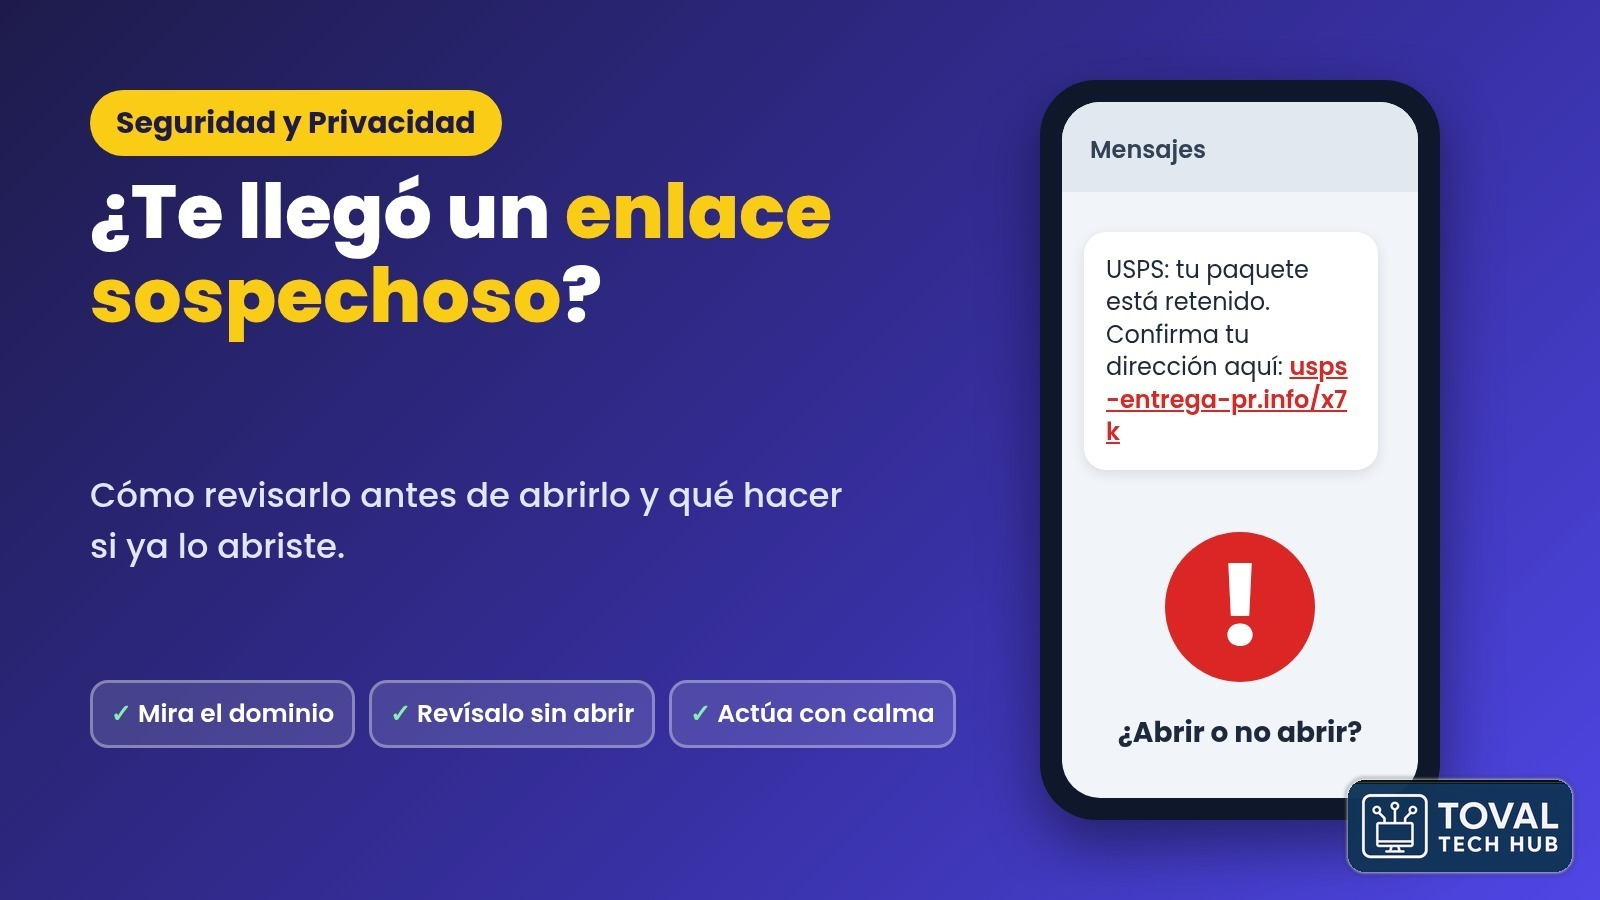
Antes de abrir un enlace sospechoso, mantén el dedo encima (en el celular) o pasa el ratón por encima (en la computadora) para ver la dirección real, y fíjate en el dominio: el nombre que va justo antes de la primera barra «/», como «usps.com». Si tienes dudas, pega el enlace en un revisor gratis como VirusTotal o el Informe de Transparencia de Google, sin abrirlo. Si ya lo abriste, no te asustes: abrirlo casi nunca basta para hacer daño. Lo importante es no escribir nada, cerrar la página, cambiar tu contraseña desde la app oficial si llegaste a ponerla, activar la verificación en dos pasos, pasar el antivirus y reportar el mensaje. Si diste datos de tu tarjeta, llama a tu banco al número que aparece detrás de la tarjeta.
La mañana de Damaris
Damaris hace bizcochos por encargo en su cocina de Cabo Rojo. Un martes temprano, con las manos llenas de merengue, le suena el celular. Es un SMS: «USPS: tu paquete está retenido, confirma tu dirección aquí», con un enlace raro. Justo esperaba un pedido de moldes nuevos, así que lo toca sin pensar.
La página se ve bastante oficial y le pide pagar US$1.99 de «reenvío». Ahí se detiene. Mira la dirección de arriba y ve que no dice usps.com. Cierra la página sin escribir nada.
Damaris es un personaje inventado, pero su caso es muy común. Al final te contamos qué hizo después. Antes, vamos por partes.
Qué es un enlace sospechoso (y por qué llegan tantos por SMS y WhatsApp)
Un enlace sospechoso es un link que imita a una empresa real para que escribas tus datos, pagues algo o instales un programa. Detrás suele haber phishing: un engaño en el que alguien se hace pasar por tu banco, el correo o una tienda para robarte información. Te explicamos más en cómo detectar un mensaje sospechoso.
Los mensajes más comunes en Puerto Rico
- Paquetes: «tu paquete está retenido», «falta pagar el envío», «confirma tu dirección». Usan los nombres de USPS, UPS, FedEx o Amazon.
- Bancos y cooperativas: «tu cuenta fue bloqueada», «compra no reconocida, toca aquí».
- Premios y trabajos: «ganaste un regalo», «gana dinero desde tu casa».
Dato útil: el Servicio de Inspección Postal de USPS explica que USPS no te manda mensajes de texto ni correos sin que tú los hayas pedido con un número de rastreo, y que esos mensajes no traen enlaces. Si no pediste nada, no toques el enlace (USPIS, en inglés).
Señales de alerta (sin alarmarse)
- Prisa: «hoy», «en 24 horas», «último aviso».
- Errores de ortografía o frases raras.
- Un número que no conoces, o uno larguísimo.
- Un dominio raro (te explicamos esto abajo).
- Te piden poco dinero o un código. Un pago de un dólar parece inofensivo, pero lo que buscan es tu tarjeta.
Y ojo: hay estafas que llaman en vez de escribir, incluso con voces clonadas con inteligencia artificial.
Cómo saber si un link es seguro antes de abrirlo
Mira la dirección real sin abrirla
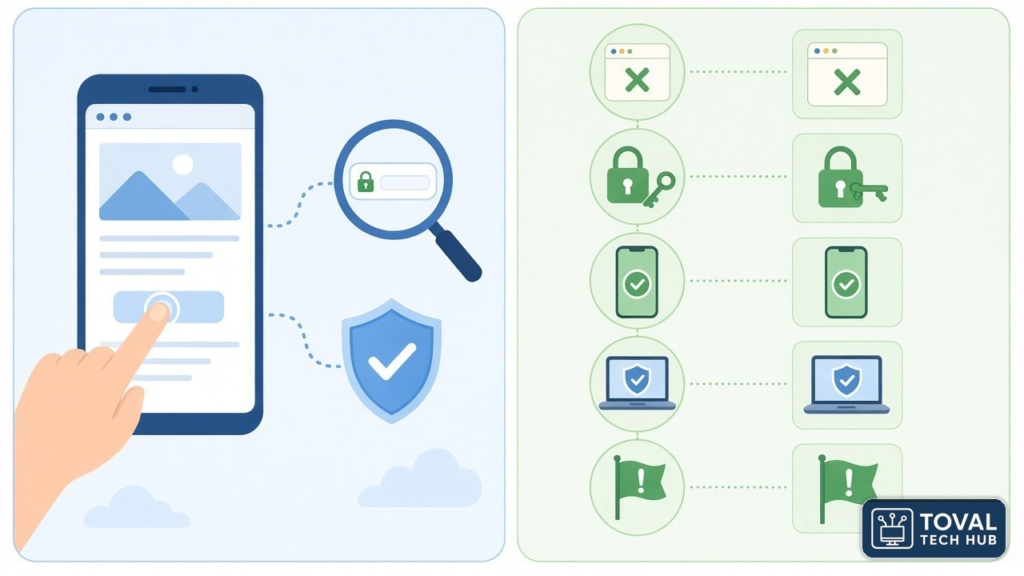
- En el celular: mantén el dedo encima del enlace, sin soltarlo rápido. En muchos celulares aparece una vista previa o un menú con la dirección completa. Si se abre la página por error, ciérrala.
- En la computadora: pasa el ratón por encima del enlace, sin hacer clic. La dirección real aparece en la esquina de abajo de la ventana del navegador.
Lee bien el dominio
El dominio es el «nombre» de la página: lo que va justo antes de la primera barra «/», con su terminación (.com, .org, .gov). Es lo único que el estafador no puede copiar igualito.
- «usps.com» es el de verdad.
- «usps-entrega-pr.com» no lo es: el dominio es «usps-entrega-pr.com», no «usps.com».
- «usps.com.rastreo-xyz.top» tampoco: lee de derecha a izquierda desde la primera barra «/». Aquí el dominio real es «rastreo-xyz.top».
Ojo con los acortadores de enlaces: servicios que convierten una dirección larga en una corta (como bit.ly). No son malos por sí mismos, pero esconden a dónde te llevan. Si te llega uno de alguien que no conoces, revísalo antes.
Usa un revisor gratis, sin abrir el enlace
Para verificar un enlace sospechoso, cópialo (mantén el dedo encima y elige copiar, o clic derecho en la computadora) y pégalo en uno de estos revisores:
- VirusTotal: pega el enlace en el cuadro de la sección para revisar direcciones y busca. Te dice si varios programas de seguridad lo han marcado como peligroso.
- Informe de Transparencia de Google, Navegación segura: pega el enlace en el buscador de la página y te dice si Google lo considera inseguro.
Un resultado «limpio» no es garantía total: los enlaces de estafa son nuevos cada día. Si tienes dudas, no lo abras.
La regla de oro
Entra tú mismo por la app oficial, o escribe la dirección de la empresa en el navegador. Nunca por el enlace del mensaje. Si esperas un paquete, búscalo en la app o la página de la tienda donde compraste. Si es tu banco, abre su app o llama al número que aparece detrás de tu tarjeta.
Abrí un link sospechoso: ¿qué hago?
Respira. Abrir el enlace casi nunca es el fin del mundo. Lo peligroso es lo que escribes o instalas después.
Si solo lo abriste y no escribiste nada
- Cierra la página.
- No vuelvas a abrir el enlace.
- Reporta el mensaje y bórralo (te explicamos cómo más abajo).
Si escribiste tu contraseña
- Cámbiala ya, desde la app oficial o escribiendo tú la dirección de la página, o desde otro dispositivo de confianza. Pon una contraseña nueva y segura.
- Si usabas esa misma contraseña en otras cuentas, cámbiala también ahí.
- Busca en la configuración de la cuenta la opción de cerrar las otras sesiones abiertas.
- Activa la verificación en dos pasos: además de la contraseña, la cuenta te pide un código que llega a tu celular. Así, aunque alguien tenga tu contraseña, no puede entrar.
Si diste datos de tu tarjeta o de tu banco
- Llama a tu banco o cooperativa al número que aparece detrás de la tarjeta (no al que venga en el mensaje).
- Cuéntales lo que pasó y pide bloquear la tarjeta.
- Revisa los movimientos de tu cuenta en los próximos días.
Si se descargó algo
- No abras el archivo. Bórralo.
- En la computadora con Windows, pasa el antivirus (el programa que busca programas dañinos, también llamados malware). Abre la app Seguridad de Windows (búscala en el menú Inicio) y elige Protección contra virus y amenazas > Examen rápido.
- En el celular, revisa las apps que instalaste hace poco y borra cualquiera que no reconozcas.
Si notas cosas raras en tu celular, lee ¿Mi celular está hackeado? Señales y mitos.
Qué pasa si abro un link malicioso en mi celular o en WhatsApp
En un celular con el sistema al día, abrir un enlace rara vez instala algo por sí solo. El riesgo real está en lo que haces después: escribir tu contraseña, dar tu tarjeta, instalar una app que la página te pide o dar un código.
Dos consejos:
- Mantén el celular actualizado. Las actualizaciones tapan los huecos que usan los estafadores.
- Nunca des un código de WhatsApp que te llegue por SMS, aunque te lo pida «un amigo». Con ese código pueden quedarse con tu cuenta. Si ya pasó, mira qué hacer si te robaron el WhatsApp.
Reporta el mensaje (ayudas a otros)
Reportar ayuda a que esos números y enlaces se bloqueen para más gente. Después, borra el mensaje.
- iPhone (app Mensajes): abre el mensaje y, debajo, toca Reportar como no deseado y luego Eliminar y reportar. Si no has abierto el mensaje, desliza a la izquierda sobre él y elige Eliminar y reportar.
- Android (app Mensajes de Google): mantén presionada la conversación y toca Bloquear > Denunciar spam > Aceptar. Si tu celular usa otra app de mensajes, busca una opción parecida a «spam» o «bloquear» en el menú del mensaje.
- WhatsApp: abre el chat, toca el nombre o el número de arriba y busca la opción para reportar y bloquear.
- Gmail (en la computadora): abre el correo, haz clic en Más (junto a Responder) y elige Denunciar phishing.
- Mensajes que usan el nombre de USPS: el Servicio de Inspección Postal recibe reportes en spam@uspis.gov (instrucciones en inglés).
Preguntas frecuentes
¿Qué pasa si abrí un link sospechoso?
Casi siempre, nada grave, si no escribiste datos ni instalaste nada. Cierra la página, no vuelvas a abrirla y reporta el mensaje. Si pusiste tu contraseña o tu tarjeta, sigue los pasos de arriba ese mismo día.
¿Qué pasa si abro un link malicioso en mi celular?
En un celular actualizado, abrirlo rara vez basta para infectarlo. El peligro está en escribir datos, aceptar instalar una app o dar un código. Si notas apps que no reconoces, bórralas.
¿Cómo saber si un link es seguro sin abrirlo?
Mantén el dedo encima (celular) o pasa el ratón por encima (computadora) para ver la dirección real y revisa el dominio. Si dudas, cópialo y pégalo en VirusTotal o en el Informe de Transparencia de Google.
¿Qué hago si abrí un link sospechoso en WhatsApp?
Lo mismo: cierra la página y no escribas nada. Nunca des un código de WhatsApp que te llegue por SMS. Reporta y bloquea el chat. Si te sacaron de tu cuenta, sigue nuestra guía de WhatsApp hackeado.
¿Cómo saber si un link de pago es seguro?
Paga solo desde la app oficial o la página de la tienda donde compraste, escribiendo tú la dirección. Si un mensaje te manda un link para pagar un envío, un premio o una multa que no esperabas, no lo uses.
Cómo terminó la mañana de Damaris
Con el bizcocho ya en el horno, Damaris copió el enlace sin abrirlo otra vez y lo pegó en VirusTotal: salió marcado como phishing. Reportó el SMS como no deseado desde su iPhone y lo borró. Su pedido de moldes lo revisó en la app de la tienda donde lo compró: venía en camino, sin ningún cargo pendiente.
Esa tarde les contó a sus dos ayudantes de la cocina cómo era el truco. A la semana, le llegó por WhatsApp un «tu cuenta del banco fue bloqueada». Esta vez ni lo tocó: abrió la app de su cooperativa, vio que todo estaba bien y reportó el chat.
Tú también ya sabes qué hacer con un enlace sospechoso: mirar antes de tocar, revisar el dominio y, si ya lo abriste, actuar con calma.
Toma las riendas de tu vida digital.
¿Te ha llegado algún mensaje así últimamente? Cuéntanos en los comentarios cómo era y lo revisamos juntos.
#SeguridadDigital #EnlaceSospechoso
Sobre el autor
Un comentario en «Enlace sospechoso: cómo revisarlo antes de abrirlo (y qué hacer si ya lo abriste)»