Buen lunes. Esta semana hay cinco cosas que vale la pena revisar, y casi todas se arreglan en cinco minutos. Vamos en orden.
1. Anuncios falsos de descargas: la trampa de «copia y pega este comando»
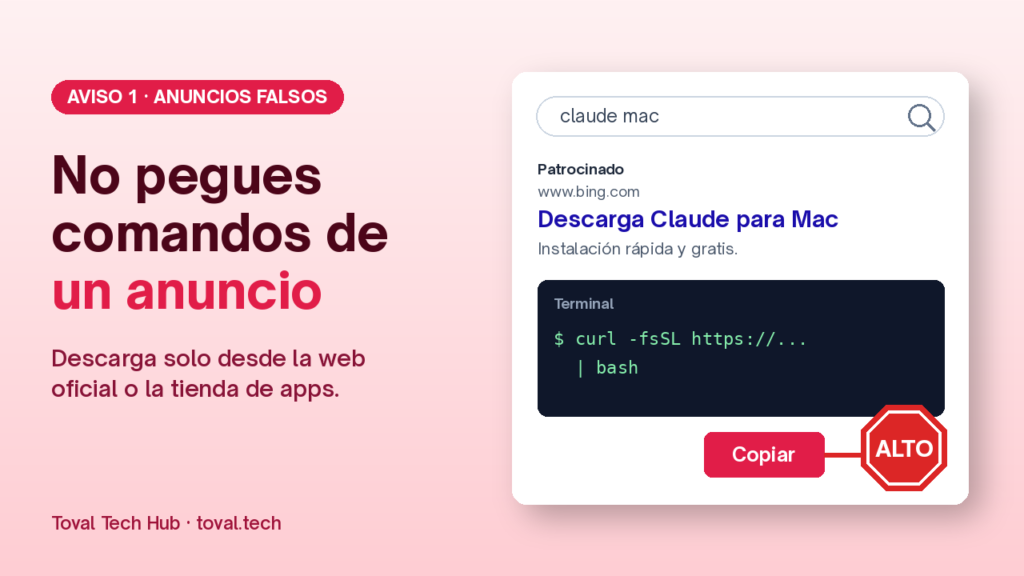
Qué pasó. El 9 de octubre de 2026, la empresa Push Security contó un engaño que empieza en un anuncio de Google. Alguien buscó «claude mac» (Claude es un asistente de inteligencia artificial). Arriba de los resultados salió un anuncio que mostraba la dirección de bing.com, un sitio confiable. Al pulsarlo, la persona pasaba por una web real que había sido hackeada (una tienda de Sudamérica hecha en WordPress) y llegaba a una página falsa de descarga de Claude. La página pedía copiar un comando y pegarlo en la Terminal (la ventana donde se escriben órdenes directas para la computadora). En pantalla se veía el comando oficial, pero el botón Copiar ponía otro distinto, que descargaba algo del atacante. Esta técnica se llama ClickFix: te convencen de que tú mismo ejecutes la orden dañina.
En la misma semana, investigadores describieron Wazza, un kit de phishing que usa el truco de los códigos de inicio de sesión que te contamos el 5 de octubre, ahora disfrazado de documento de Adobe. Te muestran un código y te piden ponerlo en la página real de Microsoft. Si lo haces, le das acceso a tu cuenta al atacante.
A quién afecta. A cualquiera que descarga programas desde un buscador, sobre todo herramientas de inteligencia artificial, que están de moda. El caso de Claude apuntaba a Mac, pero el truco de «pega este comando» también se usa en Windows. Lo de Wazza afecta a quien usa Microsoft 365 en el trabajo.
Qué hacer hoy.
- No descargues programas desde anuncios. Escribe tú la dirección oficial o usa la tienda de apps de tu equipo.
- Nunca pegues un comando en la Terminal, en PowerShell o en la ventana Ejecutar de Windows porque una página te lo pidió. Ninguna instalación normal necesita eso para alguien que no es técnico.
- Si un correo o documento te pide copiar un código y ponerlo en una página de Microsoft, detente. Si ya lo hiciste, cambia tu contraseña y avisa hoy a quien maneja tu cuenta de Microsoft en el trabajo para que cierren tus sesiones abiertas.
- Repasa las señales de alerta en nuestra guía: Phishing: cómo detectar el correo o mensaje sospechoso.
Fuentes: Push Security — Adception (9 oct 2026) · BleepingComputer (9 oct 2026) · The Hacker News — Wazza (8 oct 2026).
2. Chrome, Edge y Firefox: versiones nuevas con muchos arreglos
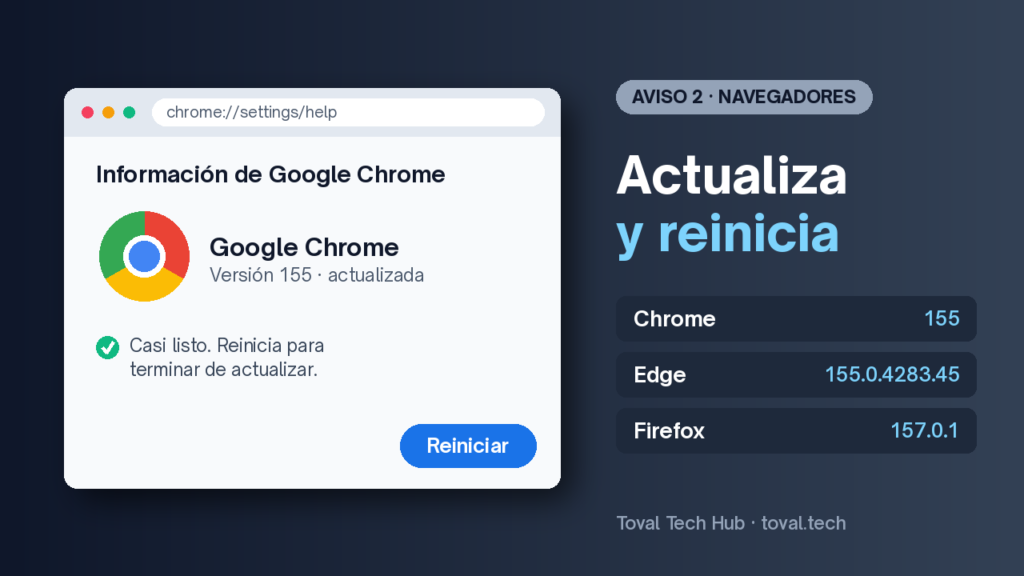
Qué pasó. El 6 de octubre de 2026, Google publicó Chrome 155 para Windows y Mac. Es una actualización grande: trae 247 arreglos de seguridad, y 4 son críticos (el nivel más alto de gravedad). Google no ha dicho que alguno se esté usando en ataques. El 8 de octubre, Microsoft publicó Edge 155.0.4283.45, que incluye los arreglos de Chromium (el motor que comparten Chrome y Edge). Y el 6 de octubre, Mozilla publicó Firefox 157.0.1, con un arreglo de gravedad moderada.
A quién afecta. A quien navega en la PC o el Mac con Chrome, Edge o Firefox. Es decir, a casi todos.
Qué hacer hoy.
- Chrome: menú ⋮ > Ayuda > Información de Google Chrome. Espera a que se actualice y pulsa Reiniciar. Confirma que dice 155 o un número mayor.
- Edge: menú … > Ayuda y comentarios > Acerca de Microsoft Edge. Confirma 155.0.4283.45 o mayor.
- Firefox: menú ☰ > Ayuda > Acerca de Firefox. Confirma 157.0.1 o mayor.
- Cierra el navegador de vez en cuando. Si nunca lo cierras, la actualización se queda a medias.
Fuentes: Chrome Releases — Stable Channel (6 oct 2026) · Microsoft — notas de seguridad de Edge (8 oct 2026) · Mozilla — Firefox 157.0.1 (6 oct 2026).
3. Android: llegó el parche de seguridad de octubre
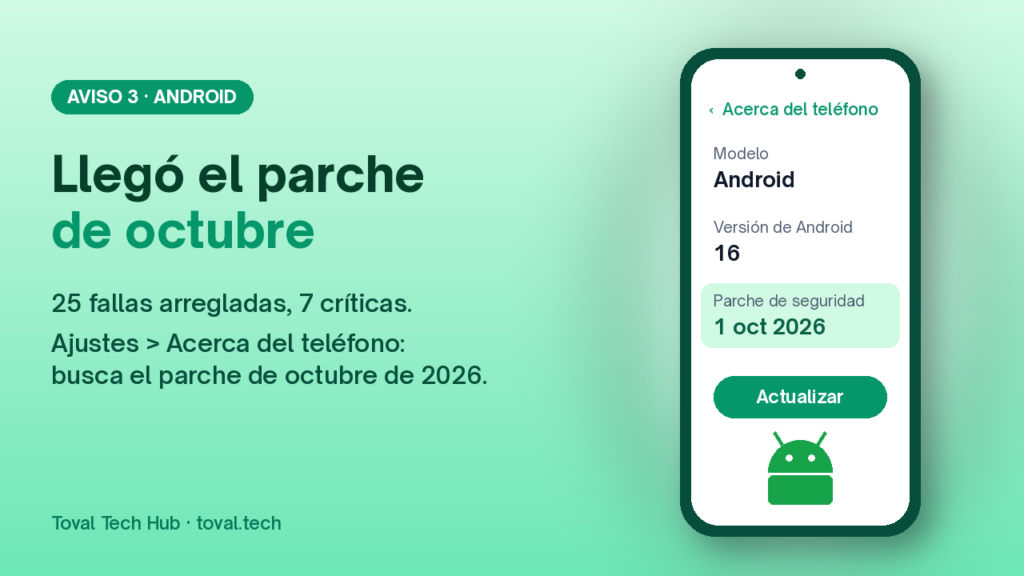
Qué pasó. El 5 de octubre de 2026, Google publicó el boletín de seguridad de Android de octubre. Arregla 25 fallas, y 7 son críticas. La más grave podría dejar que una app maliciosa ya instalada gane más permisos de los que debería, sin que tú hagas nada. Google no menciona ataques activos. El 6 de octubre salió la versión para los celulares Pixel.
A quién afecta. A quien usa un celular o tablet Android. Cada marca (Samsung, Motorola, Xiaomi y otras) manda el parche a su ritmo, según el modelo, el país y la compañía telefónica.
Qué hacer hoy.
- Ve a Ajustes > Acerca del teléfono > Versión de Android (el nombre del menú cambia según la marca) y mira la fecha del parche de seguridad.
- Busca Ajustes > Actualización de software (o «Sistema > Actualizaciones») e instala lo que haya.
- La meta es tener el parche del 1 de octubre de 2026 o más reciente. En un Pixel, el del 5 de octubre de 2026.
- Si tu celular ya no recibe parches desde hace meses, piensa en cambiarlo cuando puedas, y mientras tanto instala apps solo desde Google Play.
Fuentes: Android Security Bulletin — octubre 2026 · Pixel Update Bulletin — octubre 2026 · SecurityWeek (7 oct 2026).
4. Pagos inmediatos: comprobantes falsos y códigos QR cambiados
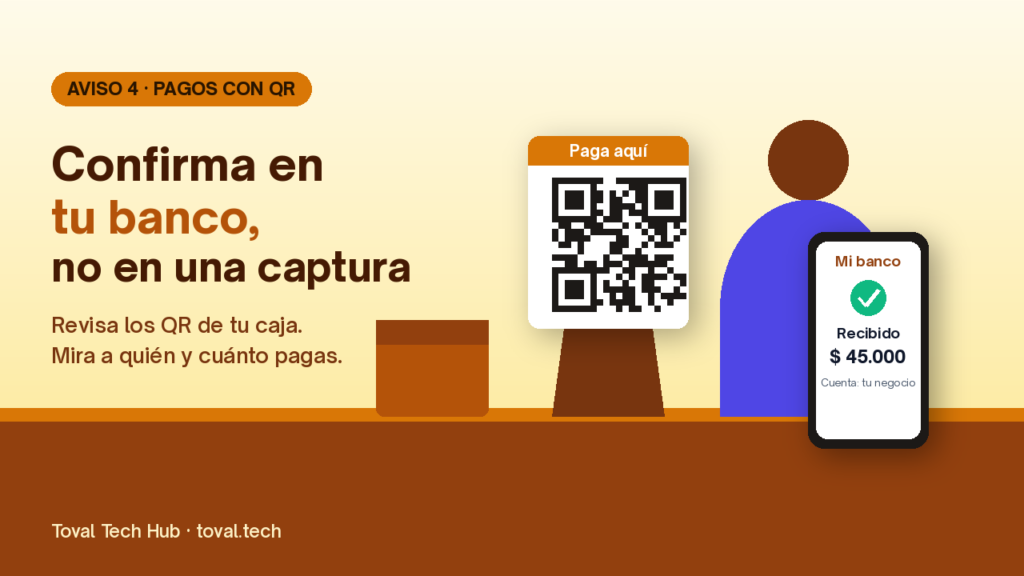
Qué pasó. El 6 de octubre de 2026, el sistema de pagos inmediatos Bre-B cumplió un año en Colombia. Con ese motivo, la empresa de seguridad Kaspersky explicó los fraudes que más ha visto. Hay páginas falsas que imitan el registro o las transferencias. También hay comprobantes falsos: una captura de pantalla, una notificación mostrada en otro celular o un correo falso de «pago hecho». Y hay códigos QR pegados encima del original en la caja de un negocio, que mandan el dinero a otra persona o a una página falsa. Kaspersky resume la idea así: los delincuentes no necesitan hackear el sistema de pagos; les basta con que alguien actúe antes de verificar.
A quién afecta. El caso es de Colombia, pero el truco sirve en cualquier país con pagos por celular o QR, incluidos Puerto Rico y el resto de América Latina. Afecta sobre todo a comercios, pymes y a quien maneja pagos en la oficina.
Qué hacer hoy.
- Confirma cada pago en la app o la web de tu banco, no en la pantalla del cliente ni en una captura.
- Si un proveedor te pide cambiar la cuenta o la llave donde le pagas, llámalo a un número que ya tenías. No uses el que viene en el mensaje.
- Revisa cada semana los códigos QR de tu caja o mostrador. Confirma que no los taparon ni los cambiaron.
- Antes de pagar con un QR, mira a quién le llega el dinero y el monto.
- Nunca des contraseñas ni códigos de verificación para «recibir» o «cancelar» una transferencia.
Fuentes: El País Colombia (6 oct 2026) · Diario Occidente (7 oct 2026).
5. Si tienes web en WordPress: actualiza a 7.1.3 (y ojo con Bricksforge)
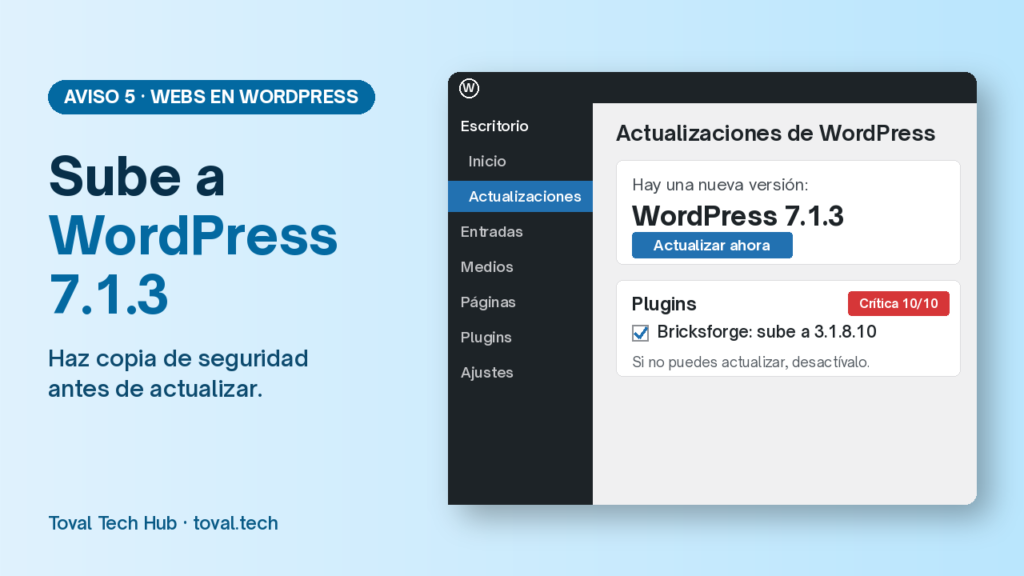
Qué pasó. El 8 de octubre de 2026, la empresa de seguridad Patchstack avisó que ya están atacando una falla en Bricksforge, un plugin (un complemento que le añade funciones a WordPress). La falla es la CVE-2026-85097 y tiene la nota más alta de gravedad: 10 de 10. Permite que un atacante, sin usuario ni clave, tome control de tu web. Aparte, el 6 de octubre, WordPress publicó la versión 7.1.3, con 7 arreglos de seguridad.
A quién afecta. Solo a quien tiene web en WordPress. La falla grave es solo para quien usa Bricksforge 3.1.8.9 o anterior. Si tu web la lleva otra persona, reenvíale este aviso.
Qué hacer hoy.
- Entra a tu WordPress, ve a Escritorio > Actualizaciones y pulsa Actualizar ahora para subir a 7.1.3.
- En Plugins, si ves Bricksforge, actualízalo a 3.1.8.10 o más reciente. Si no puedes hoy, desactívalo.
- Si tenías Bricksforge viejo, avisa hoy a quien maneja tu web o a tu hosting para que revisen que nadie entró.
- Haz una copia de seguridad antes de actualizar: Actualizaciones sin miedo.
Fuentes: Patchstack — Bricksforge CVE-2026-85097 (8 oct 2026) · WordPress — versión 7.1.3 (6 oct 2026) · The Hacker News (oct 2026).
También en toval.tech esta semana
- Me hackearon el WhatsApp: qué hacer en los primeros 30 minutos (6 oct).
- Estafas con voz clonada: cómo la inteligencia artificial imita a tu jefe o a tu familia (7 oct).
Checklist rápido de lunes
- No descargues programas desde anuncios y nunca pegues comandos que te pida una página.
- Actualiza Chrome (155), Edge (155.0.4283.45) o Firefox (157.0.1) y reinicia el navegador.
- Revisa que tu Android tenga el parche de octubre de 2026.
- Confirma cada pago en la app de tu banco, no en una captura, y revisa los QR de tu negocio.
- Actualiza tu web a WordPress 7.1.3 y, si usas Bricksforge, súbelo a 3.1.8.10 o desactívalo.
- Mañana martes 13 es el día de parches mensuales de Microsoft: deja que Windows se actualice y reinicia cuando te lo pida.
Cinco minutos hoy te ahorran un mal rato mañana.
— Toval Tech Hub
toval.tech
Toma las riendas de tu vida digital.
#Ciberseguridad #SeguridadDigital
Sobre el autor