Buen lunes. Esta semana hay cuatro cosas que vale la pena revisar. La primera nos toca a casi todos, porque casi todos usamos un calendario en el trabajo. Vamos en orden.
1. Invitaciones de calendario falsas: siguen creciendo y se cuelan aunque el correo caiga en spam
Qué pasó. Las invitaciones de reunión falsas (en inglés le dicen «ICS phishing», por los archivos .ics, que es el formato normal de una invitación de calendario) están creciendo muy rápido. La empresa de seguridad Sublime proyecta un aumento de cerca de 33,000% entre mayo y septiembre de 2026. Es una proyección, no un conteo, pero la tendencia es clara. Check Point, otra empresa de seguridad, contó más de 740 mil de estos correos solo en las dos primeras semanas de octubre.
El truco es sencillo. El estafador te manda una invitación desde una cuenta gratis, casi siempre de Gmail. Muchas hablan de un pago, una factura o un reembolso «pendiente». Lo peligroso es que la invitación llega a tu correo y a tu calendario a la vez. Aunque el filtro de spam atrape el correo, la reunión puede quedarse en tu calendario. Días después la ves, no recuerdas de qué es y pulsas el enlace para salir de dudas.
No hace falta abrir ningún adjunto: el peligro está en el enlace del evento. Ese enlace puede llevarte a una página falsa de Microsoft para robar tu clave. O puede bajar un programa de control remoto (una herramienta legítima que deja manejar tu computadora desde lejos) para que el estafador tome tu equipo.
A quién afecta. A quien usa calendario en Google o en Microsoft 365 (Outlook), en la computadora o en el celular. Sobre todo a oficinas pequeñas, donde se aceptan reuniones sin pensarlo mucho.
Qué hacer hoy.
- Si ves en tu calendario una reunión que no esperabas o de alguien que no conoces, no pulses el enlace ni Unirse, y no escanees ningún código QR.
- No respondas la invitación, ni siquiera para rechazarla. Bórrala y repórtala como spam.
- Si parece de alguien conocido pero se ve rara, pregúntale por otra vía: una llamada o un mensaje aparte.
- Nunca pongas tu clave ni bajes un programa desde una invitación. Si te pide «descargar» algo, ciérrala.
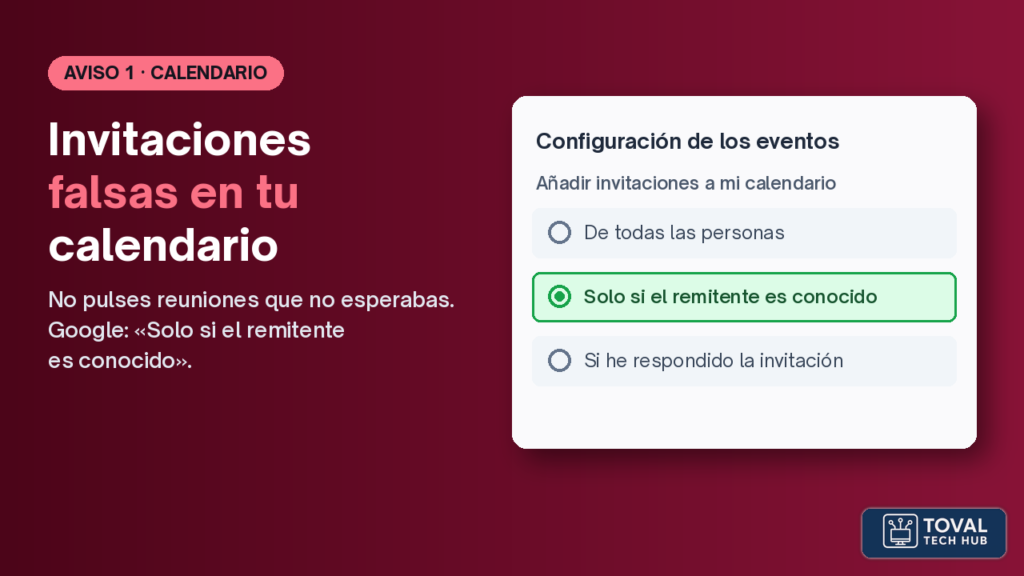
- En Google Calendar (en la computadora): ve a Configuración > Configuración de los eventos > Añadir invitaciones a mi calendario y elige Solo si el remitente es conocido. Así, las invitaciones de desconocidos no entran solas a tu calendario. Si es una cuenta del trabajo y no ves la opción, tu administrador la controla.
- En Outlook, el nombre de la opción cambia según la versión. Busca en la configuración del calendario la parte de invitaciones y procesamiento automático. Si no la encuentras, pídele ayuda a quien maneja tus cuentas de Microsoft.
- Si ya pusiste tu clave o instalaste algo, cambia la clave hoy desde la página de siempre y avisa a quien te da soporte técnico.
Repasa las señales de alerta en nuestra guía: Phishing: cómo detectar el correo o mensaje sospechoso.
Fuentes: Sublime — aumento de ataques con invitaciones de calendario · Help Net Security (20 oct 2026) · Check Point — invitaciones de calendario falsas (15 oct 2026) · TechRadar · Ayuda de Google Calendar — Gestionar invitaciones.
2. Si tienes web en WordPress: confirma que tu PHP está al día
Qué pasó. PHP es el lenguaje con el que funcionan WordPress y muchísimas webs. El 21 de octubre de 2026, el equipo de PHP sacó arreglos urgentes para dos fallas graves conocidas como «PHP2Shell». Una falla (un error en el programa) de este tipo deja a un atacante ejecutar órdenes en el servidor (la computadora donde vive tu web) sin tener clave. Hoy, 26 de octubre, BleepingComputer informó que ya hay ataques exitosos confirmados.
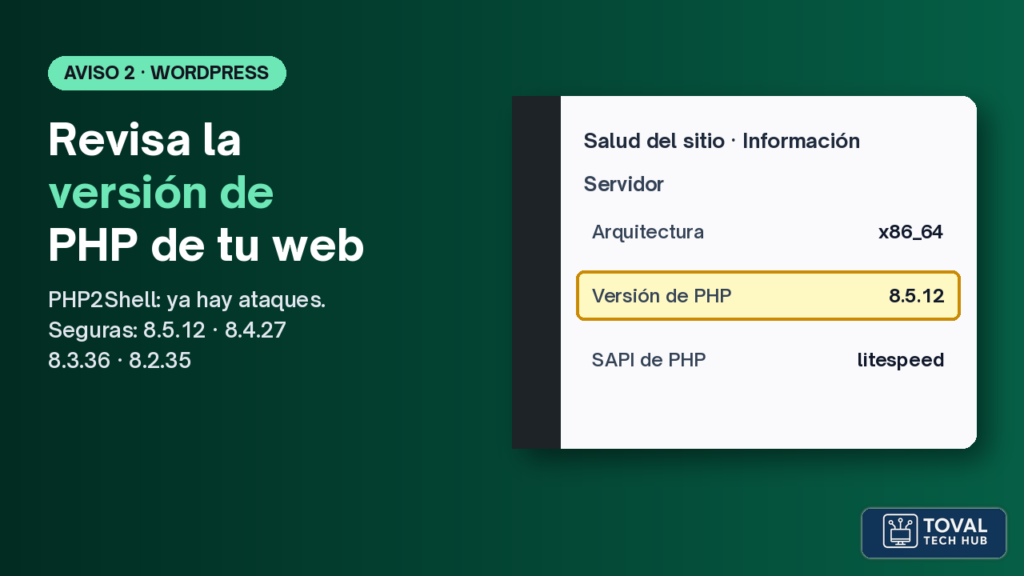
Las versiones arregladas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las versiones viejas, como 8.1 o anteriores, ya no reciben arreglos oficiales de PHP.
A quién afecta. A quien tiene una web en WordPress (o en otro sistema hecho con PHP). No afecta tu computadora ni tu celular. Si tu web la lleva otra persona o tu hosting, reenvíale este aviso hoy.
Qué hacer hoy.
- Entra a tu WordPress y ve a Herramientas > Salud del sitio > Información. Abre la sección Servidor y mira la versión de PHP.
- Si dice 8.5.12, 8.4.27, 8.3.36, 8.2.35 o un número más alto que empiece igual (por ejemplo, 8.3.37), estás bien.
- Si es más baja, escríbele hoy a tu hosting (la empresa donde está tu web) y pregúntale si ya aplicó el arreglo de PHP2Shell.
- Si tu versión es 8.1 o más vieja, pídele al hosting que te pase a una versión con soporte. Antes de cambiar, haz una copia de seguridad.
- No intentes arreglar el servidor por tu cuenta. Tu parte es revisar y pedir.
Fuentes: BleepingComputer (26 oct 2026) · Huntress (21 oct 2026) · Plesk — versiones afectadas y arregladas (22 oct 2026).
3. Puerto Rico: correo falso que dice que tu «nube» está llena
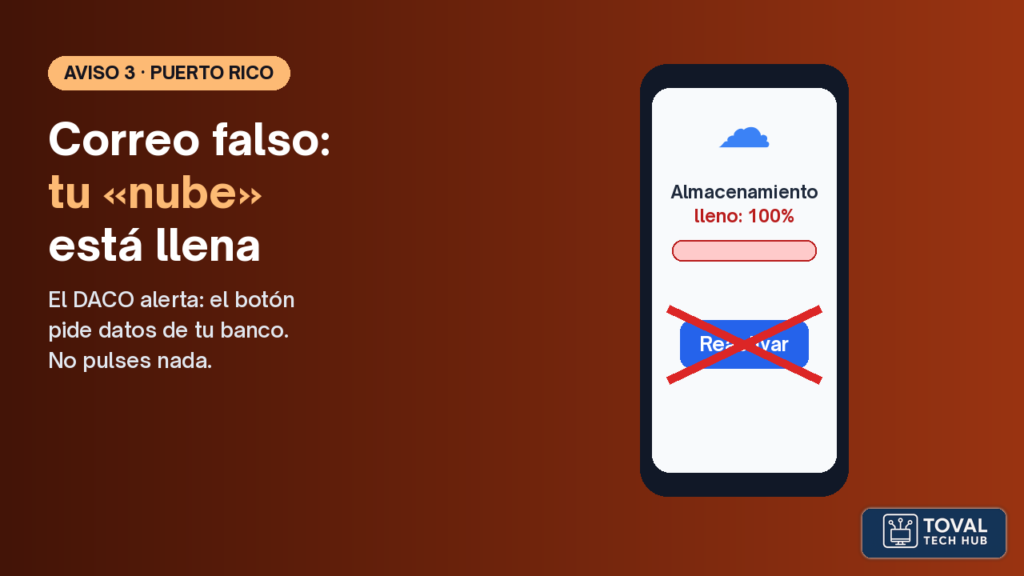
Qué pasó. El 23 de octubre de 2026, el Departamento de Asuntos del Consumidor (DACO) alertó de un correo falso. Dice que tu cuenta de almacenamiento en la nube (el espacio en internet donde se guardan tus fotos y archivos) llegó al 100% y que se pausaron tus copias. Trae un botón para «reactivar» el servicio. Ese botón te lleva a un formulario que pide los datos de tu cuenta de banco o de tu tarjeta. El DACO dice que el correo se ve muy real, con logos y diseño cuidados.
En la misma semana, el 20 de octubre, el Departamento de Justicia lanzó la campaña «Bloquea el Fraude». Recuerda los engaños más comunes: el familiar en apuros, el mensaje que parece del banco, los premios falsos, el falso soporte técnico y las voces imitadas con tecnología.
A quién afecta. A cualquiera con correo y fotos en la nube (iCloud, Google, OneDrive y otras), en Puerto Rico y en toda Latinoamérica.
Qué hacer hoy.
- No pulses botones de correos que te dicen que tu almacenamiento está lleno o suspendido.
- Para ver tu espacio de verdad, abre tú la app o la página oficial de tu servicio. Ahí te dice cuánto usas.
- Ningún servicio de nube legítimo te pide los datos de tu cuenta de banco en un formulario para «reactivarte».
- Si ya pusiste datos de tu banco o tarjeta, llama hoy a tu banco al número que sale en la parte de atrás de tu tarjeta.
- Bloquea y reporta el correo como fraude o spam.
Fuentes: Telemundo Puerto Rico — alerta del DACO (23 oct 2026) · Primera Hora — alerta del DACO · Metro Puerto Rico — «Bloquea el Fraude» (20 oct 2026).
4. Chrome y Edge: versiones nuevas con cientos de arreglos
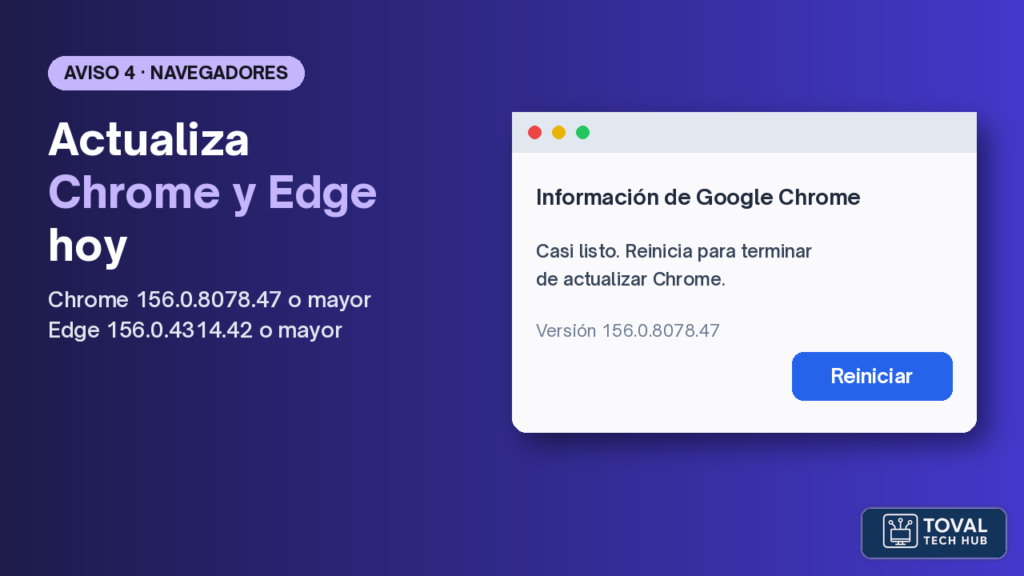
Qué pasó. El 20 de octubre de 2026, Google publicó Chrome 156 (versión 156.0.8078.47 o .48 en Windows y Mac) con 353 arreglos de seguridad, y 6 son críticos (el nivel más alto de gravedad). Google no ha dicho que alguna de estas fallas se esté usando en ataques. Llega poco a poco, así que puede que todavía no te salga. El 22 de octubre, Microsoft publicó Edge 156.0.4314.42, con los arreglos de Chromium (el motor que comparten Chrome y Edge).
A quién afecta. A quien navega con Chrome o Edge en la computadora (Windows o Mac).
Qué hacer hoy.
- Chrome: menú ⋮ > Ayuda > Información de Google Chrome. Espera a que se actualice y pulsa Reiniciar. Confirma 156.0.8078.47 o mayor.
- Edge: menú … > Ayuda y comentarios > Acerca de Microsoft Edge. Confirma 156.0.4314.42 o mayor.
- Si todavía te sale la versión 155, no pasa nada. Vuelve a mirar en un par de días.
- Cierra el navegador de vez en cuando. Si nunca lo cierras, la actualización se queda a medias.
Fuentes: Chrome Releases — Chrome 156 (20 oct 2026) · SecurityWeek — 353 arreglos en Chrome · Microsoft — notas de seguridad de Edge (22 oct 2026).
Checklist rápido de lunes
- No pulses ni respondas invitaciones de reunión que no esperabas. En Google Calendar, elige Solo si el remitente es conocido.
- Si tienes web en WordPress, mira tu versión de PHP en Salud del sitio y pregúntale a tu hosting.
- Si un correo dice que tu nube está llena, no pulses nada. Revisa desde la app oficial.
- Actualiza Chrome (156.0.8078.47 o mayor) o Edge (156.0.4314.42 o mayor) y reinicia el navegador.
Cinco minutos hoy te ahorran un mal rato mañana.
— Toval Tech Hub
toval.tech
Toma las riendas de tu vida digital.
#Ciberseguridad #SeguridadDigital
Sobre el autor